TABLETTE DURCIE ET PROTECTION DES DONNÉES : COMMENT SÉCURISER LA MOBILITÉ PROFESSIONNELLE
Le développement du télétravail et la mobilité en général nécessite une adaptation des moyens de protection des données. En effet, la connexion à des hotspots wifi publics comme ceux des hôtels, restaurants, etc. permet aux hackers d'utiliser des logiciels...
La mobilité permet aux collaborateurs d’accéder aux informations et aux applications métier partout où ils travaillent : atelier, entrepôt, chantier, véhicule ou site client.
Cette souplesse augmente cependant l’exposition des données. Une tablette peut être perdue, volée, connectée à un réseau non maîtrisé ou utilisée en dehors de l’environnement informatique habituel de l’entreprise.
La robustesse physique ne suffit donc pas. Pour protéger efficacement les informations professionnelles, une tablette durcie doit associer résistance, sécurité matérielle, chiffrement, authentification et administration centralisée.
Quels sont les principaux risques liés à la mobilité ?
Un terminal mobile est confronté à plusieurs types de menaces.
La perte ou le vol du matériel
Une tablette oubliée dans un véhicule, égarée pendant une intervention ou dérobée peut contenir des documents confidentiels, des identifiants ou des informations relatives aux clients et aux opérations.
Un mot de passe de session ne protège pas nécessairement les données si le stockage de l’appareil n’est pas chiffré. Une personne disposant du matériel peut tenter de lire le disque depuis un autre système ou employer des outils spécialisés.
Les connexions à des réseaux non maîtrisés
Les hôtels, gares, aéroports et espaces de travail partagés proposent souvent des réseaux Wi-Fi publics. Ces connexions ne sont pas systématiquement malveillantes, mais elles ne sont pas administrées par l’entreprise.
Un faux point d’accès, une mauvaise configuration ou une communication insuffisamment protégée peuvent exposer les échanges. L’utilisation de protocoles sécurisés, d’un VPN d’entreprise et d’une authentification forte réduit ces risques.
Les systèmes et applications non mis à jour
Une tablette dont le système, le navigateur ou les applications ne reçoivent plus de correctifs devient progressivement plus vulnérable.
La sécurité doit donc être étudiée sur toute la durée de vie du matériel. La disponibilité des mises à jour et la capacité à les déployer à distance sont aussi importantes que les caractéristiques techniques présentes au moment de l’achat.
Les erreurs d’utilisation
L’ouverture d’une pièce jointe frauduleuse, l’installation d’une application non autorisée ou la réutilisation d’un mot de passe peuvent contourner une partie des protections techniques.
La sécurisation d’une flotte mobile doit par conséquent associer technologie, règles d’usage et sensibilisation des utilisateurs.
Le TPM : une base matérielle de confiance
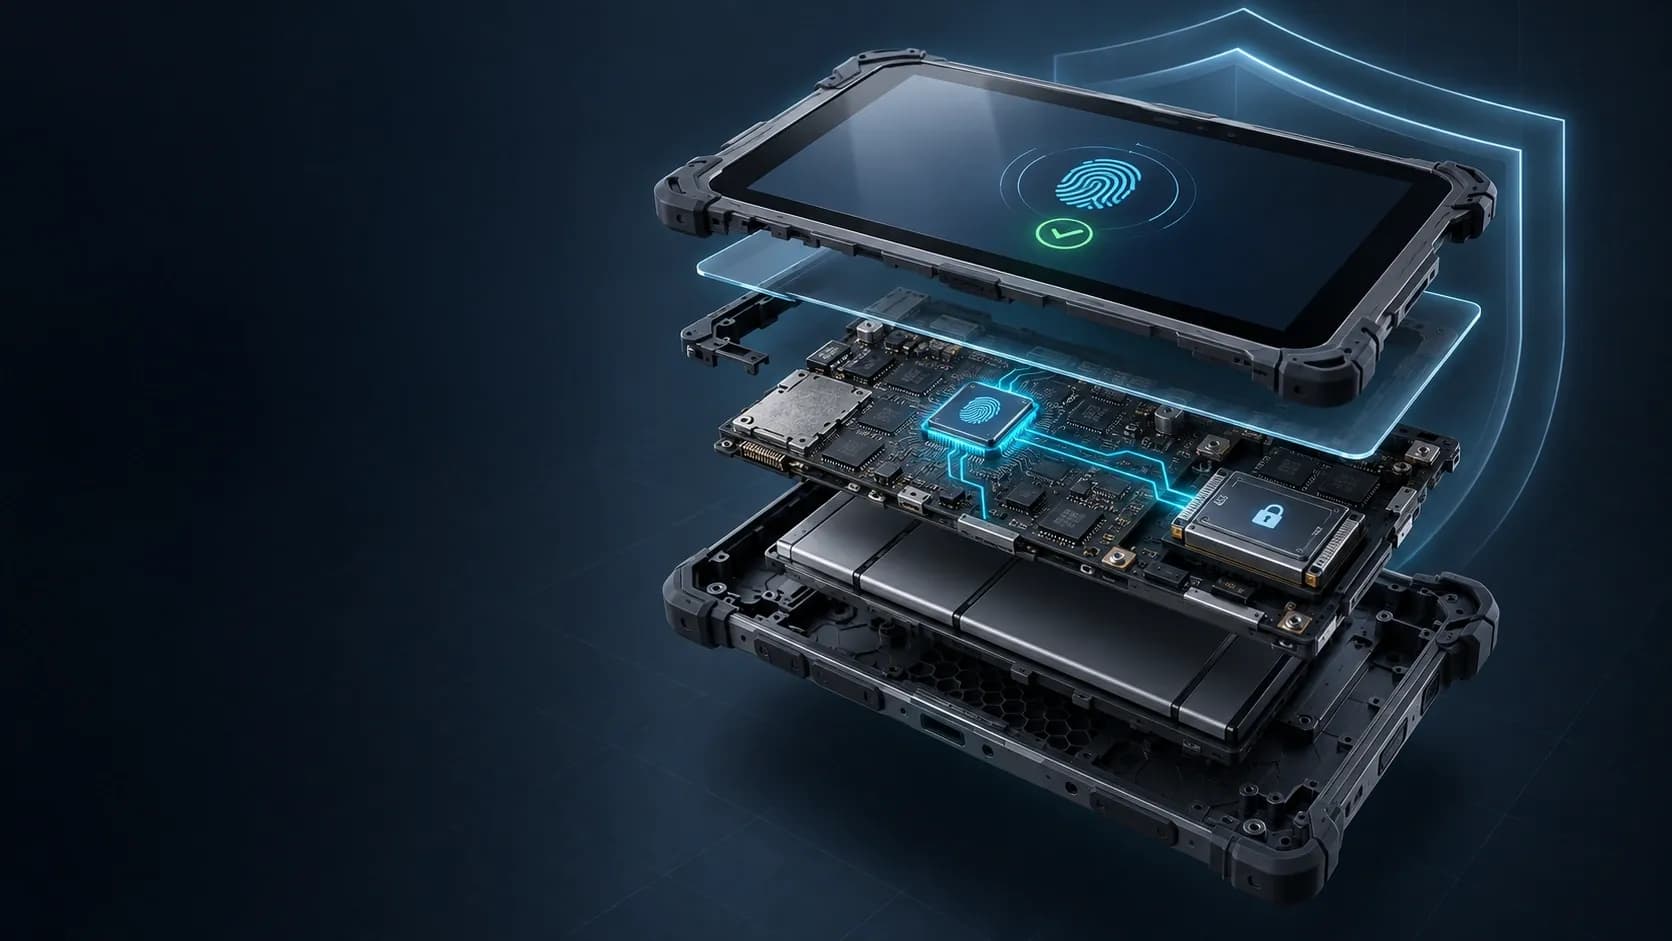
Le Trusted Platform Module, ou TPM, est un composant de sécurité intégré à de nombreux équipements professionnels sous Windows.
Il peut créer, protéger et utiliser des clés cryptographiques dans un environnement isolé du système d’exploitation. Ces clés sont ainsi plus difficiles à extraire ou à copier qu’un simple fichier enregistré sur le disque.
Le TPM participe notamment à :
la protection des clés de chiffrement ;
la vérification de l’intégrité du démarrage ;
la détection de certaines modifications du système ;
la sécurisation des identifiants ;
l’authentification avec Windows Hello ;
la protection du disque avec BitLocker.
Le TPM ne chiffre pas, à lui seul, l’ensemble des données et ne remplace pas une politique de sécurité. Il fournit une racine de confiance matérielle sur laquelle différentes fonctions peuvent s’appuyer.
Chiffrer les données avec BitLocker
Sur une tablette Windows professionnelle, BitLocker permet de chiffrer un volume complet. Si l’appareil est perdu ou volé, les données restent illisibles sans la méthode de déverrouillage prévue.
L’association de BitLocker et du TPM renforce également le contrôle du démarrage. Le TPM peut libérer la clé de chiffrement lorsque l’environnement de démarrage correspond à l’état attendu. En cas de modification suspecte, une clé de récupération peut être demandée.
Pour les usages les plus sensibles, BitLocker peut être complété par un code PIN saisi avant le démarrage. La possession de la tablette ne suffit alors plus pour lancer normalement le système.
Les clés de récupération doivent être conservées dans un emplacement administré et accessible aux seules personnes autorisées.
Mettre en place une authentification forte
Un mot de passe court ou partagé entre plusieurs utilisateurs constitue une protection insuffisante.
Selon la tablette et sa configuration, plusieurs méthodes peuvent être utilisées :
mot de passe complexe ;
code PIN lié à l’appareil ;
reconnaissance faciale compatible avec Windows Hello ;
lecteur d’empreintes digitales ;
carte à puce ou clé de sécurité ;
authentification multifacteur pour les applications et services distants.
L’objectif est de vérifier l’identité de l’utilisateur tout en conservant une expérience suffisamment fluide pour les opérations de terrain.
Administrer les tablettes à distance
Une solution de gestion des terminaux mobiles, souvent appelée MDM ou UEM, permet d’appliquer des règles communes à l’ensemble du parc.
L’équipe informatique peut notamment :
imposer le chiffrement et le verrouillage de l’écran ;
configurer les réseaux et les accès professionnels ;
distribuer les applications autorisées ;
limiter certaines fonctions ;
suivre la conformité des appareils ;
déployer les mises à jour ;
bloquer ou effacer à distance un terminal perdu ;
retirer les données professionnelles lors du départ d’un collaborateur.
Cette gestion centralisée améliore la cohérence du parc et réduit le risque qu’une tablette reste durablement dans une configuration vulnérable.
Protéger les communications
La protection du stockage doit être complétée par celle des données en circulation.
L’accès aux ressources de l’entreprise peut être sécurisé au moyen d’un VPN, d’une architecture Zero Trust ou d’une passerelle applicative. Les droits doivent être attribués selon le principe du moindre privilège : chaque utilisateur accède uniquement aux informations nécessaires à sa mission.
Il est également recommandé de désactiver les connexions inutiles et d’encadrer l’utilisation des périphériques USB, cartes mémoire et services de stockage personnels.
La robustesse physique participe aussi à la sécurité
Une tablette durcie protège avant tout la disponibilité de l’outil. Sa résistance aux chutes, à la poussière, à l’humidité et aux vibrations réduit le risque de panne ou de perte de données consécutive à un accident.
Cette robustesse complète la cybersécurité, mais ne la remplace pas. Une tablette résistante peut rester vulnérable si son stockage n’est pas chiffré ou si ses accès sont mal configurés.
La protection efficace d’un terminal repose donc sur trois dimensions complémentaires :
la protection physique du matériel ;
la protection technique des données ;
la gestion opérationnelle de l’appareil.
La CW-N12 : une tablette conçue pour les environnements professionnels
La tablette durcie Coworker CW-N12 fonctionne sous Windows 11 Pro et intègre un TPM. Elle peut ainsi s’inscrire dans une stratégie de sécurisation reposant notamment sur BitLocker, le démarrage sécurisé et l’authentification Windows Hello.
Sa conception renforcée, son système de double batterie remplaçable à chaud et ses dispositifs de confidentialité la destinent aux usages professionnels nécessitant mobilité, continuité de service et maîtrise des données.
Les fonctions de sécurité doivent néanmoins être correctement activées et configurées pour répondre à la politique informatique de chaque organisation.
Les points à vérifier avant de déployer une tablette durcie
Avant de sélectionner et de déployer un équipement, il est recommandé de contrôler :
la présence d’un TPM 2.0 pour les modèles Windows concernés ;
la disponibilité du chiffrement du stockage ;
la durée prévue des mises à jour de sécurité ;
les méthodes d’authentification compatibles ;
l’intégration avec la solution MDM ou UEM de l’entreprise ;
la sauvegarde des clés de récupération ;
la possibilité de bloquer ou d’effacer l’appareil à distance ;
la compatibilité avec le VPN et les applications métier ;
la robustesse et l’autonomie nécessaires sur le terrain ;
les services de maintenance proposés.
Sécuriser une solution mobile dans son ensemble
Le TPM constitue une fondation importante, mais la protection des données dépend de l’ensemble de la configuration : chiffrement activé, authentification forte, système à jour, accès maîtrisés et administration centralisée.
Yatoo accompagne les entreprises dans le choix, la configuration, le déploiement et la maintenance de tablettes durcies adaptées à leurs exigences de mobilité et de sécurité.
Vous souhaitez sécuriser un parc mobile ou choisir une tablette durcie compatible avec votre infrastructure ? Contactez notre équipe pour étudier votre projet.