SÉCURITÉ DES DONNÉES ET ERGONOMIE : FAUT-IL VRAIMENT CHOISIR ?
L'utilisateur est-il vraiment, comme on l'entend souvent, le principal point faible de tout système informatique ? Et quels sont les enjeux pour l'ergonomie ? L'ergonomie a pour objectif d'améliorer l'interaction entre l'humain et la machine. Le principe de cette...
L’utilisateur est souvent présenté comme le principal point faible d’un système informatique. Cette affirmation oublie une réalité essentielle : lorsqu’une mesure de sécurité est trop lente, trop complexe ou inadaptée au terrain, elle augmente le risque d’erreur et encourage les contournements.
Mot de passe inscrit sur un support, session laissée ouverte, compte partagé ou verrouillage désactivé sont parfois les conséquences d’un dispositif mal adapté au travail quotidien.
La sécurité et l’ergonomie ne doivent donc pas être opposées. Une solution mobile professionnelle est réellement efficace lorsqu’elle protège les données tout en permettant à l’utilisateur d’accomplir sa mission simplement.
L’ergonomie ne se limite pas au confort
L’ergonomie consiste à adapter un outil à son utilisateur, à sa tâche et à son environnement.
Dans le cas d’une tablette durcie, elle concerne notamment :
la lisibilité de l’écran ;
l’utilisation avec des gants ;
la prise en main ;
le poids et le format ;
la position des boutons ;
la rapidité de l’authentification ;
l’accès aux applications essentielles ;
le nombre d’actions nécessaires pour réaliser une tâche ;
l’utilisation sous la pluie, dans le froid ou en mouvement.
Une interface peut être intuitive dans un bureau et devenir inutilisable sur un chantier. Saisir un mot de passe complexe sur un clavier virtuel est également beaucoup plus difficile lorsque l’utilisateur porte des gants ou travaille en plein soleil.
L’ergonomie doit donc être évaluée dans le contexte réel, et non uniquement lors d’une démonstration.
Une sécurité trop contraignante peut devenir contre-productive
Une politique de sécurité très stricte peut sembler rassurante sur le papier. Si elle ralentit excessivement l’activité, les utilisateurs chercheront naturellement à gagner du temps.
Ils peuvent alors :
choisir des mots de passe prévisibles ;
partager leurs identifiants ;
maintenir une session ouverte ;
utiliser un compte générique ;
transférer des données vers un outil non autorisé ;
désactiver certaines protections ;
revenir au papier ou à un appareil personnel.
Ces comportements ne traduisent pas nécessairement un manque de sérieux. Ils peuvent révéler un décalage entre les règles informatiques et les conditions de travail.
Le NIST souligne d’ailleurs que des protocoles trop lourds peuvent pousser les utilisateurs à contourner les mesures de sécurité. La simplicité d’utilisation devient alors une composante de la protection, et non son ennemie.
Adapter l’authentification au terrain
Il n’existe pas une méthode d’authentification idéale pour tous les métiers.
Le choix doit tenir compte des équipements portés, de l’environnement, du niveau de risque et de la fréquence des connexions.
L’authentification biométrique
La reconnaissance faciale ou l’empreinte digitale peuvent simplifier l’accès à une tablette sans imposer la saisie répétée d’un mot de passe.
Ces solutions doivent toutefois être compatibles avec le contexte. Des gants rendent un capteur d’empreintes inutilisable, tandis qu’un masque ou certains équipements de protection peuvent gêner la reconnaissance faciale.
Le badge ou la carte professionnelle
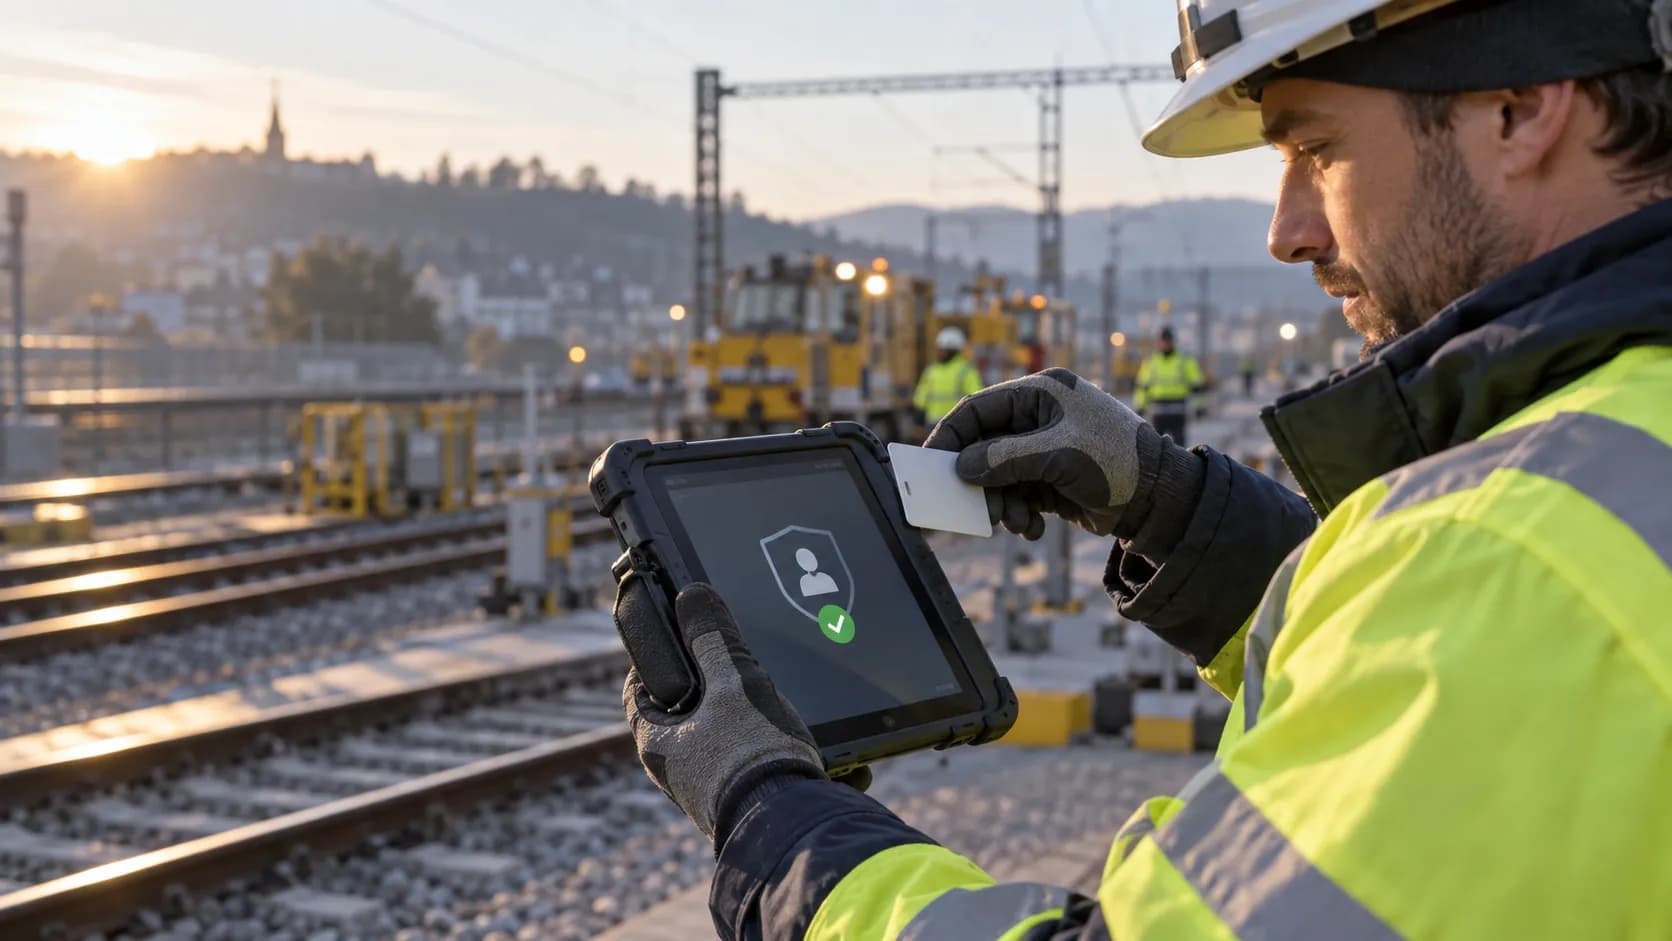
Un badge NFC, une carte à puce ou une clé de sécurité peut permettre une identification rapide, y compris lorsque l’utilisateur porte des gants.
Cette méthode convient particulièrement aux appareils partagés, à condition que le badge soit personnel, que sa perte puisse être signalée rapidement et que le système prévoie une méthode complémentaire lorsque le niveau de risque l’exige.
Le code PIN
Un code PIN lié à l’appareil peut être plus simple à saisir qu’un mot de passe complexe. Associé à un composant matériel sécurisé, il ne fonctionne que sur le terminal concerné.
La taille des touches virtuelles ou physiques doit rester adaptée aux conditions d’utilisation.
L’authentification multifacteur
Pour les données sensibles ou les opérations critiques, plusieurs facteurs peuvent être combinés : possession de l’appareil ou d’un badge, code connu de l’utilisateur et caractéristique biométrique.
L’objectif n’est pas d’imposer le maximum de contrôles à chaque action, mais d’appliquer le niveau de protection approprié au risque.
Concevoir un verrouillage intelligent
Une tablette ne doit pas rester indéfiniment ouverte, mais un verrouillage trop fréquent peut interrompre le travail.
La durée avant verrouillage peut être adaptée selon :
le type de données consultées ;
le lieu d’utilisation ;
le caractère individuel ou partagé de l’appareil ;
la présence de l’utilisateur ;
le niveau de conformité du terminal ;
la sensibilité de l’opération.
Une consultation courante peut bénéficier d’une reprise rapide, tandis qu’une validation sensible peut demander une nouvelle authentification.
Cette approche permet de concentrer les contraintes sur les actions qui présentent réellement un risque.
Protéger les données sans multiplier les actions
De nombreuses protections peuvent fonctionner en arrière-plan sans compliquer le quotidien de l’utilisateur :
chiffrement du stockage ;
démarrage sécurisé ;
protection matérielle des clés ;
déploiement automatique des mises à jour ;
configuration des réseaux professionnels ;
connexion VPN automatique ;
filtrage des applications ;
séparation des données personnelles et professionnelles ;
sauvegarde centralisée ;
blocage ou effacement à distance.
Une solution MDM ou UEM permet d’appliquer ces règles de manière homogène sur l’ensemble du parc.
La sécurité devient ainsi moins dépendante d’actions manuelles répétées.
Une interface pensée pour les tâches métier
L’organisation de la tablette joue également un rôle important.
Les utilisateurs ne devraient pas avoir à parcourir plusieurs menus pour accéder aux fonctions principales. L’écran d’accueil peut être limité aux applications nécessaires, tandis que des boutons programmables peuvent déclencher rapidement les opérations les plus fréquentes.
La configuration peut prévoir :
le lancement automatique de l’application métier ;
un mode kiosque ;
des profils différents selon les fonctions ;
des boutons physiques configurables ;
une interface simplifiée ;
des zones tactiles suffisamment grandes ;
des notifications limitées aux informations utiles ;
un lecteur de codes-barres accessible sans changer de prise.
Une interface claire réduit les erreurs et facilite l’adoption de la solution.
Tester avec les véritables utilisateurs
Une politique conçue uniquement par les équipes techniques risque d’ignorer certaines contraintes opérationnelles.
Avant un déploiement général, une phase pilote doit associer les futurs utilisateurs, l’équipe informatique et les responsables métier.
Les tests doivent être réalisés :
avec les gants et équipements habituels ;
sous la luminosité réellement rencontrée ;
dans le bruit, le froid ou l’humidité si nécessaire ;
en situation de déplacement ;
avec les applications définitives ;
sur des opérations courantes et exceptionnelles ;
avec les dispositifs d’authentification retenus.
L’objectif est d’observer les difficultés, les erreurs et les stratégies de contournement avant qu’elles ne se généralisent.
La sécurité comme élément de l’expérience utilisateur
Une sécurité bien conçue doit être comprise, prévisible et proportionnée.
L’utilisateur doit savoir pourquoi une authentification est demandée, comment récupérer son accès et à qui signaler la perte d’un appareil ou d’un badge. Les messages d’erreur doivent également indiquer clairement la marche à suivre.
Former les équipes reste indispensable, mais la formation ne peut pas compenser durablement une solution difficile à utiliser.
Trouver le bon équilibre
Sécurité et ergonomie poursuivent finalement le même objectif : permettre aux collaborateurs d’accomplir leur travail sans exposer l’entreprise à des risques inutiles.
Une tablette professionnelle efficace combine :
un matériel adapté au terrain ;
une authentification compatible avec les conditions d’utilisation ;
un chiffrement correctement configuré ;
une administration centralisée ;
une interface limitée aux fonctions utiles ;
des règles proportionnées au niveau de risque ;
une validation avec les utilisateurs.
COWORKER accompagne les entreprises dans le choix, la configuration et le déploiement de tablettes durcies Coworker adaptées à leurs contraintes de sécurité et d’ergonomie.
Vous souhaitez sécuriser votre mobilité sans compliquer le quotidien des équipes ? Contactez-nous pour étudier votre environnement et vos usages.